Mesmo com o surgimento contínuo de exploits de dia zero novos e sofisticados, a maioria dos incidentes de cibersegurança ainda começa pela mesma origem, segundo o Google Cloud: um invasor que encontra e explora uma configuração incorreta básica e facilmente evitável na nuvem.
O Organization Policy Service foi projetado para proteger as configurações de recursos e estabelecer barreiras de segurança em toda a hierarquia de recursos do Google Cloud. Ele oferece um catálogo com mais de 100 políticas predefinidas para necessidades comuns de governança em nuvem, além do Custom Organization Policy para definir limites com controle granular sobre os recursos.
Para ajudar equipes de plataforma e segurança a criar, auditar e escalar barreiras de proteção com mais rapidez e simplicidade, o Google anunciou a disponibilidade geral do seu servidor Model Context Protocol (MCP) do Organization Policy e da criação de restrições em linguagem natural com tecnologia do Gemini.
Gerenciando o Organization Policy com agentes
Em vez de exigir que administradores analisem manualmente cadeias hierárquicas complexas, o servidor MCP do Organization Policy oferece ferramentas que permitem que agentes autônomos e pipelines interajam diretamente com o Organization Policy. Com ele, os agentes podem auxiliar os administradores em auditorias de postura, detecção de desvios e gerenciamento de isenções. As principais capacidades incluem:
- Descoberta de restrições: ferramentas como
ListConstraintseGetCustomConstraintpermitem que os agentes entendam quais barreiras se aplicam a um projeto, pasta ou organização. - Avaliação de políticas: a ferramenta
GetEffectivePolicycalcula a política efetiva considerando a herança da hierarquia e condições baseadas em tags, o que pode ser usado para verificar se uma mudança de configuração estará em conformidade. - Gerenciamento de políticas:
CreatePolicyeCreateCustomConstraintpermitem que equipes de plataforma gerenciem barreiras por meio de fluxos de trabalho conversacionais.
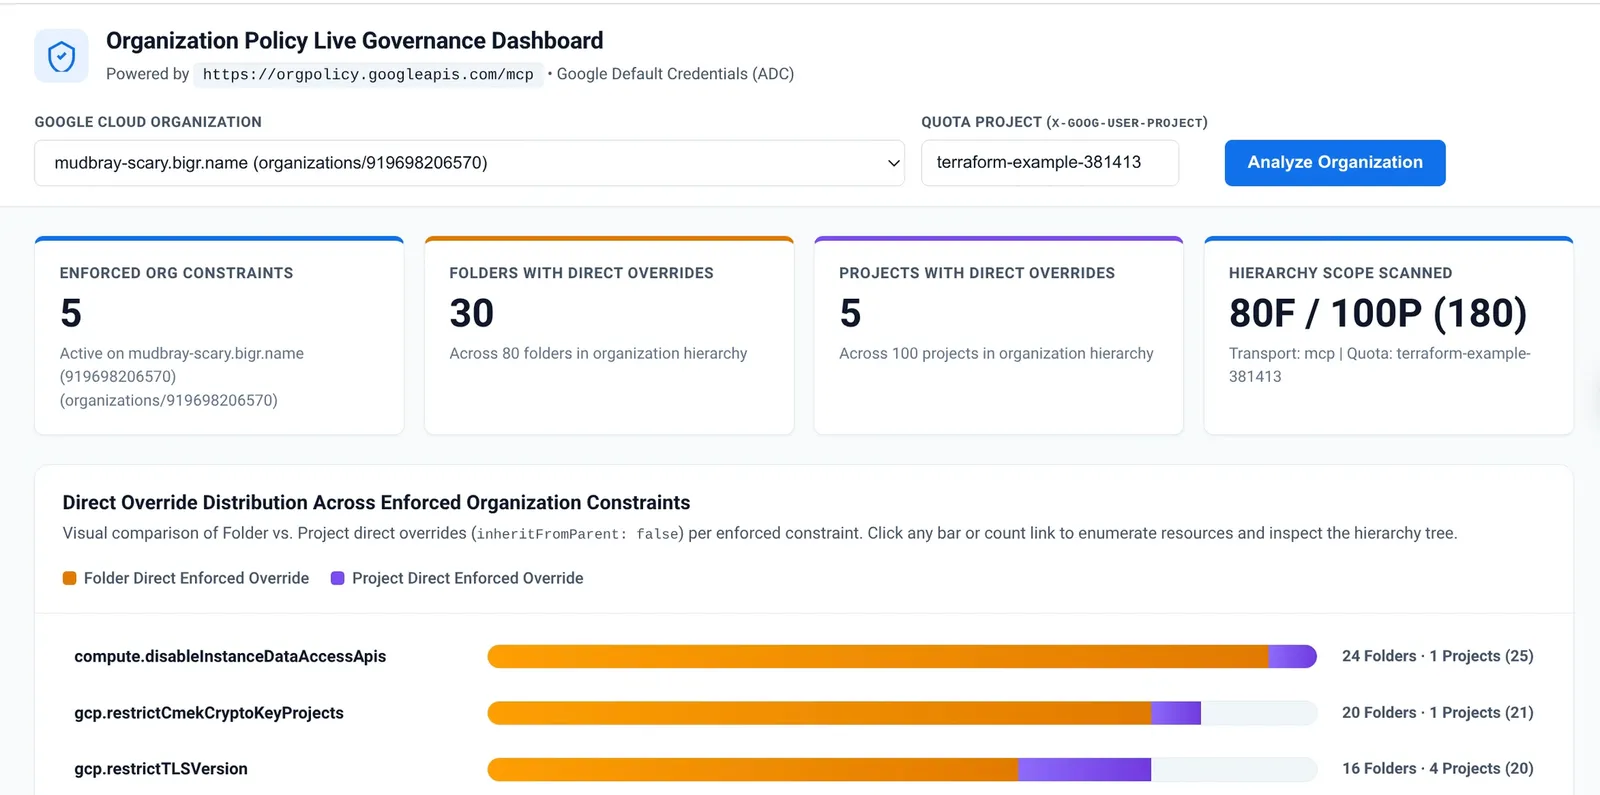
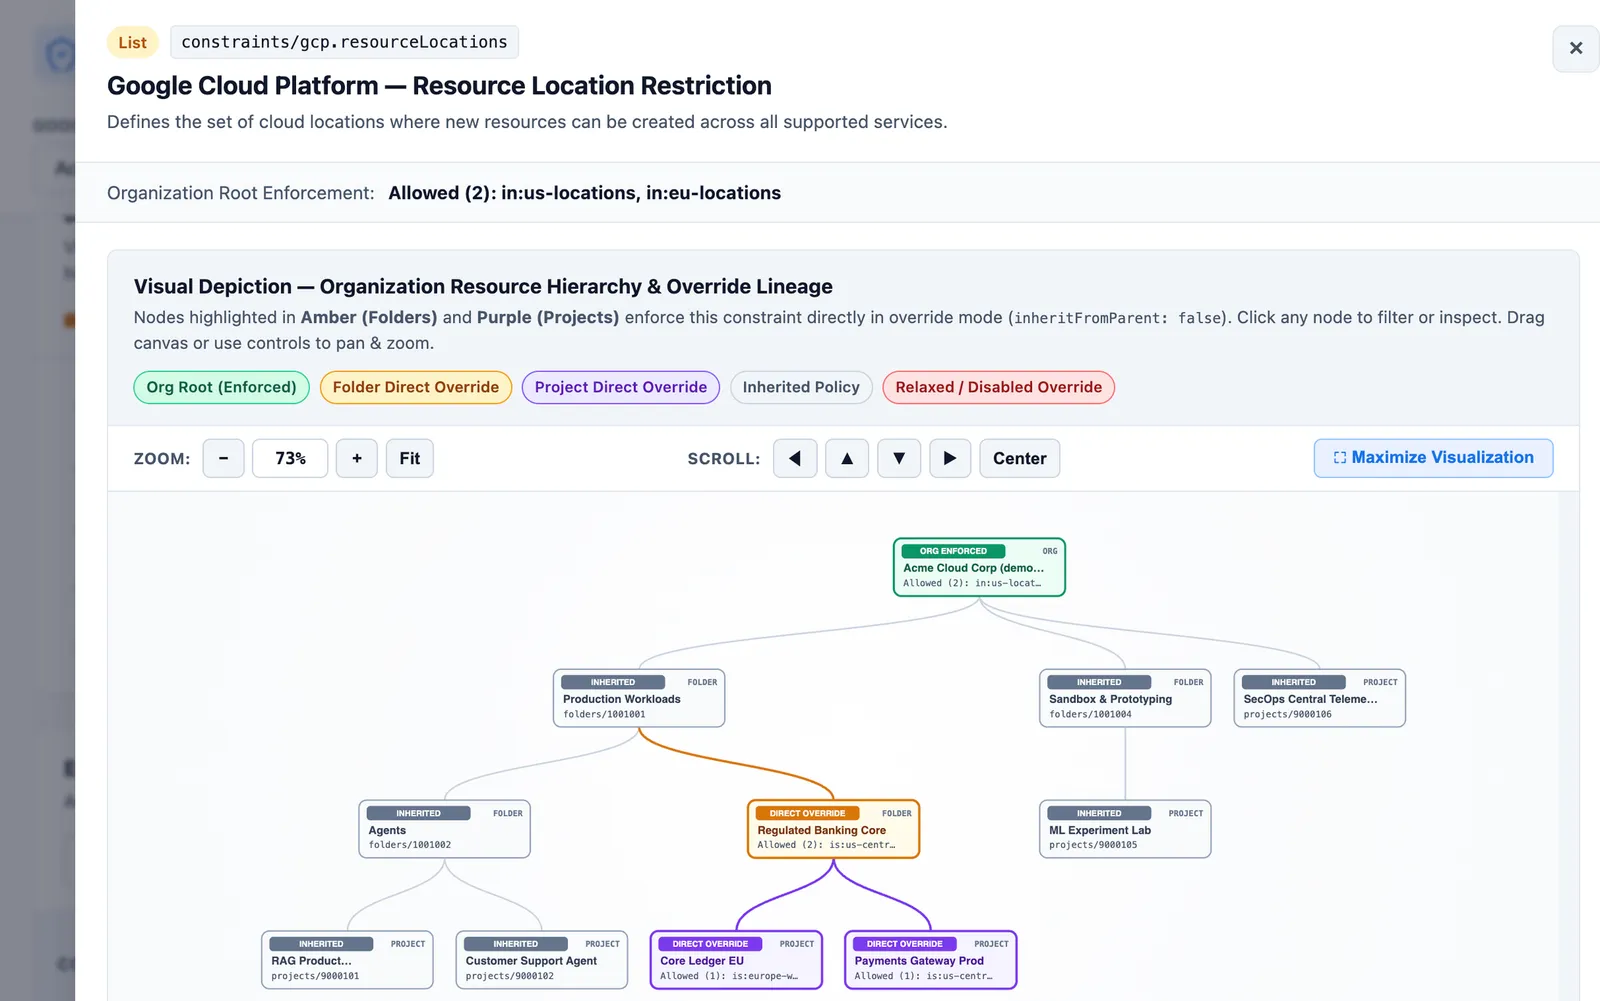
Como exemplo, é possível combinar o agente de codificação preferido com as ferramentas MCP do Organization Policy para criar um painel personalizado que visualize as restrições aplicadas a uma organização e identifique as pastas e projetos que foram isentos de uma política. As equipes também podem criar agentes e habilidades personalizados para agilizar o gerenciamento do Organization Policy.
Simplificando a criação de restrições personalizadas com o Gemini
Embora o catálogo de restrições do Organization Policy ofereça restrições gerenciadas integradas para casos de uso comuns, cada organização tem seus próprios padrões de arquitetura. O Custom Organization Policy permite que os clientes expressem esses padrões como restrições personalizadas e as apliquem nos serviços compatíveis.
Tradicionalmente, os administradores escreviam essas regras em common expression language (CEL), o que exigia um conhecimento profundo dos esquemas de recursos do Google Cloud. Agora, os administradores podem criar políticas de organização personalizadas em linguagem natural por meio de um prompt para o Gemini.
Por exemplo, é possível pedir ao Gemini que exija o uso de agent-identity no Agent Runtime, que todos os agentes implantados no Agent Runtime usem um Agent Gateway aprovado e que impeça usuários de desativar as atualizações automáticas no GKE, refinando as restrições personalizadas de forma conversacional.
Para ajudar a garantir implantações seguras, o Gemini também pode gerar configurações de recursos de teste em conformidade e fora de conformidade, permitindo testar a política e validá-la no modo de simulação (dry-run) antes de aplicar a restrição.
Como exemplos direcionados, a biblioteca de restrições personalizadas de exemplo do Google Cloud Professional Services oferece amostras de restrições personalizadas já elaboradas com base nos padrões CIS e PCI. As restrições personalizadas são compatíveis com uma ampla variedade de serviços do Google Cloud, incluindo serviços centrais de IA e computação como Agent Runtime, Agent Search e Agent Studio na plataforma Gemini, além de Cloud Run e Google Kubernetes Engine.
Construa mais rápido, com confiança
O Google descreve o Organization Policy como uma governança proativa das configurações de recursos no Google Cloud: ele permite que administradores imponham barreiras de segurança críticas para que as equipes de engenharia possam construir e implantar de forma rápida e segura. Com um catálogo crescente de barreiras integradas, ferramentas autônomas para administradores e a capacidade de adaptar restrições personalizadas nos serviços do Google Cloud, a empresa afirma que o Organization Policy oferece às empresas o controle necessário para escalar com segurança.