Aunque siguen apareciendo exploits de día cero nuevos y sofisticados, la mayoría de los incidentes de ciberseguridad parten de la misma fuente habitual, según Google Cloud: un atacante que localiza y aprovecha una configuración incorrecta básica y fácilmente evitable en la nube.
Organization Policy Service está diseñado para proteger las configuraciones de los recursos y establecer barreras de seguridad en toda la jerarquía de recursos de Google Cloud. Ofrece un catálogo de más de 100 políticas predefinidas que cubren necesidades comunes de gobernanza en la nube, además de Custom Organization Policy para definir límites con control granular sobre los recursos.
Para ayudar a los equipos de plataforma y seguridad a crear, auditar y escalar barreras de protección con mayor rapidez y sencillez, Google anunció la disponibilidad general de su servidor Model Context Protocol (MCP) de Organization Policy y de la creación de restricciones en lenguaje natural impulsada por Gemini.
Gestión de Organization Policy con agentes
En lugar de obligar a los administradores a analizar manualmente cadenas jerárquicas complejas, el servidor MCP de Organization Policy ofrece herramientas que permiten a agentes autónomos y a pipelines interactuar directamente con Organization Policy. Con él, los agentes pueden asistir a los administradores en auditorías de postura, detección de desviaciones y gestión de exenciones. Entre sus capacidades clave se incluyen:
- Descubrimiento de restricciones: herramientas como
ListConstraintsyGetCustomConstraintpermiten a los agentes conocer las barreras que se aplican a un proyecto, carpeta u organización. - Evaluación de políticas: la herramienta
GetEffectivePolicycalcula la política efectiva teniendo en cuenta la herencia jerárquica y las condiciones basadas en etiquetas, lo que sirve para comprobar si un cambio de configuración sería conforme. - Gestión de políticas:
CreatePolicyyCreateCustomConstraintpermiten a los equipos de plataforma administrar las barreras mediante flujos de trabajo conversacionales.
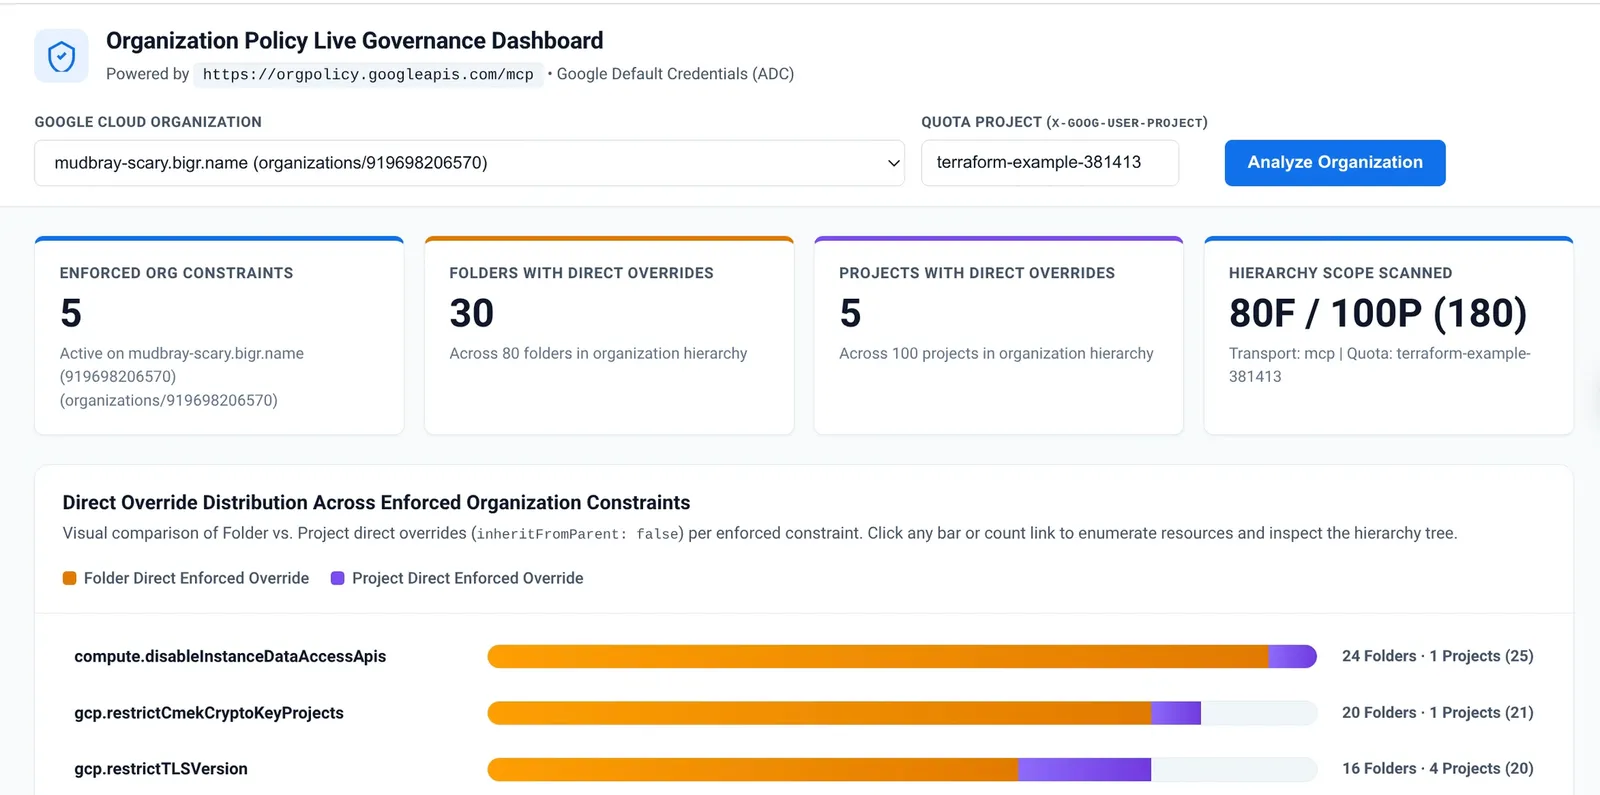
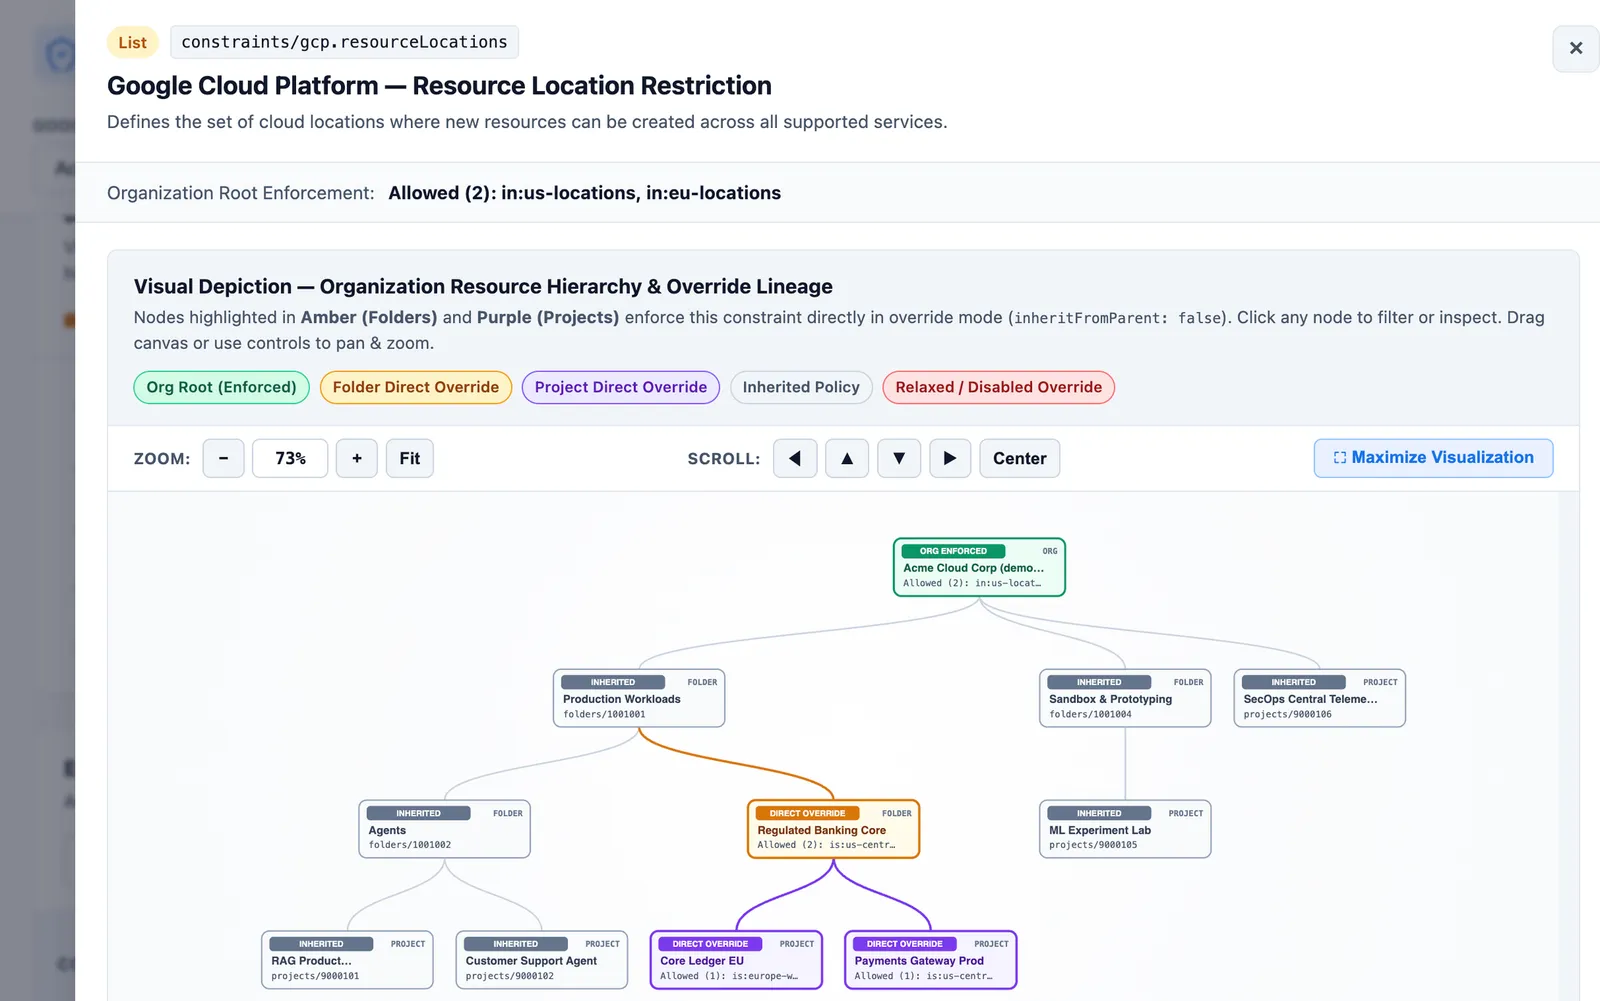
Como ejemplo, se puede combinar el agente de programación preferido con las herramientas MCP de Organization Policy para crear un panel personalizado que visualice las restricciones aplicadas a una organización e identifique las carpetas y proyectos que han quedado exentos de una política. Los equipos también pueden crear agentes y habilidades personalizados para agilizar la gestión de Organization Policy.
Creación simplificada de restricciones personalizadas con Gemini
Aunque el catálogo de restricciones de Organization Policy incluye restricciones administradas integradas para casos de uso comunes, cada organización tiene sus propios estándares de arquitectura. Custom Organization Policy permite a los clientes expresar esos estándares como restricciones personalizadas y aplicarlas en los servicios compatibles.
Tradicionalmente, los administradores escribían estas reglas en common expression language (CEL), lo que exigía un conocimiento profundo de los esquemas de recursos de Google Cloud. Ahora los administradores pueden crear políticas de organización personalizadas en lenguaje natural mediante una instrucción a Gemini.
Por ejemplo, se puede pedir a Gemini que exija el uso de agent-identity en Agent Runtime, que todos los agentes desplegados en Agent Runtime utilicen un Agent Gateway aprobado y que se impida a los usuarios desactivar las actualizaciones automáticas en GKE, refinando las restricciones personalizadas de forma conversacional.
Para facilitar despliegues seguros, Gemini también puede generar configuraciones de recursos de prueba conformes y no conformes, lo que permite probar la política y validarla en modo de simulación (dry-run) antes de aplicar la restricción.
Como ejemplos orientados, la biblioteca de restricciones personalizadas de muestra de Google Cloud Professional Services ofrece ejemplos de restricciones personalizadas previamente redactados y basados en los estándares CIS y PCI. Las restricciones personalizadas son compatibles con una amplia gama de servicios de Google Cloud, incluidos servicios centrales de IA y computación como Agent Runtime, Agent Search y Agent Studio en la plataforma Gemini, además de Cloud Run y Google Kubernetes Engine.
Construir más rápido, con confianza
Google describe Organization Policy como una gobernanza proactiva de las configuraciones de recursos en Google Cloud: permite a los administradores aplicar barreras de seguridad críticas para que los equipos de ingeniería puedan construir y desplegar de forma rápida y segura. Con un catálogo creciente de barreras integradas, herramientas autónomas para administradores y la posibilidad de adaptar restricciones personalizadas en los servicios de Google Cloud, la compañía afirma que Organization Policy ofrece a las empresas el control que necesitan para escalar con seguridad.